


Закрытие FedRAMP Rev5: что на самом деле требует переход на 20X
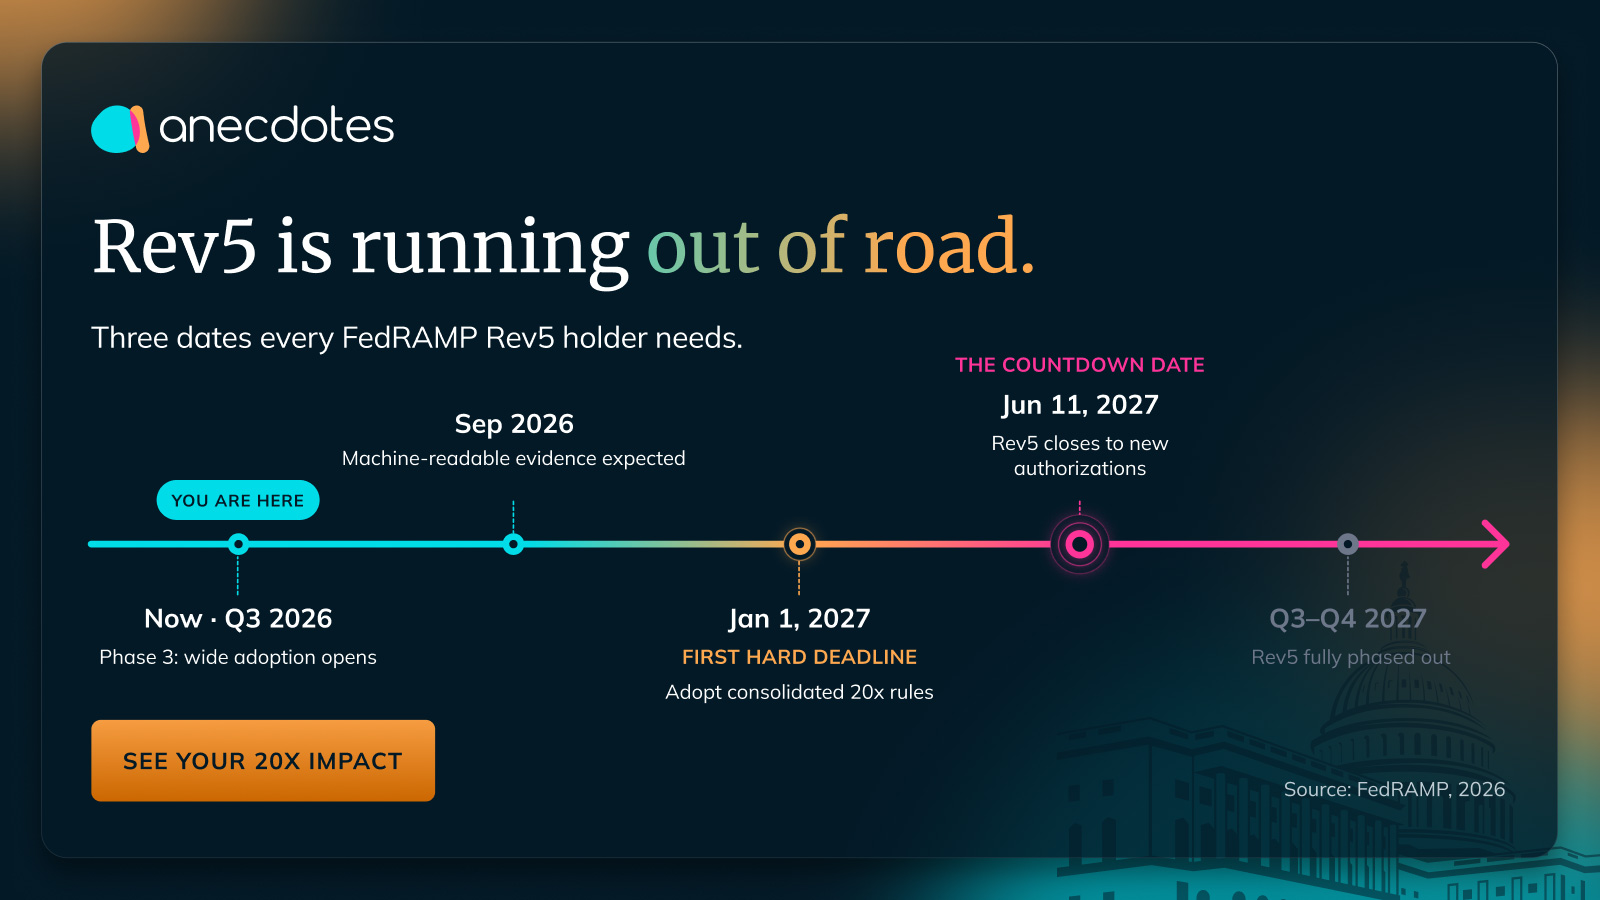
FedRAMP 20X вводит новые стандарты безопасности, заменяя традиционные точечные оценки на непрерывный мониторинг и использование машинно-читаемых данных, которые подтверждают эффективность мер безопасности. Это означает, что организации должны адаптироваться к новым требованиям, чтобы обеспечить соответствие и защиту данных.
Переход с Rev5 на FedRAMP 20X требует от организаций не только изменений в процессах оценки, но и внедрения новых технологий для сбора и анализа данных. Теперь вместо разовых проверок, которые проводятся периодически, потребуется постоянный контроль за состоянием систем безопасности.
Эксперты подчеркивают, что для успешной адаптации к новым требованиям необходимо заранее подготовить инфраструктуру и процессы. Это включает в себя автоматизацию процессов мониторинга и внедрение систем, способных генерировать и обрабатывать машинно-читаемые данные.
Организациям следует также обратить внимание на обучение сотрудников, чтобы они понимали принципы работы с новыми системами и могли эффективно реагировать на потенциальные угрозы. Важно создать культуру безопасности, где каждый член команды осознает свою роль в поддержании высоких стандартов защиты данных.
Кроме того, переход на FedRAMP 20X может потребовать обновления контрактов с поставщиками услуг и технологий, что также следует учитывать в процессе подготовки. Организации должны быть готовы к изменениям в своих соглашениях и искать партнеров, которые могут обеспечить необходимый уровень поддержки.
В заключение, переход на FedRAMP 20X представляет собой значительный шаг вперед в области кибербезопасности, но требует серьезной подготовки и адаптации со стороны организаций. Успех в этом переходе будет зависеть от готовности быстро реагировать на изменения и активно внедрять новые технологии и процессы.

